


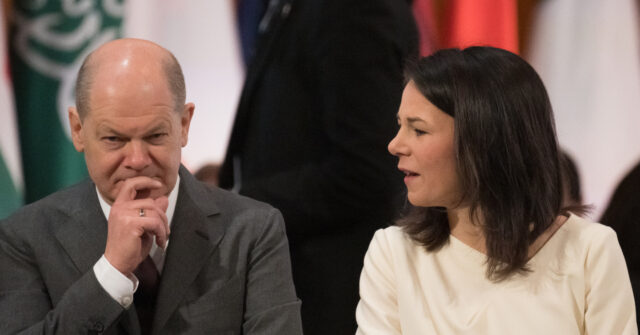
بروكسل (أ ف ب) – اتهمت ألمانيا يوم الجمعة عملاء عسكريين روس باختراق المستويات العليا في حزب المستشارة أولاف شولتز وأهداف حكومية وصناعية حساسة أخرى، وانضم إليها حلف شمال الأطلسي والدول الأوروبية الأخرى في التحذير من أن التجسس الإلكتروني الروسي سيكون له عواقب.
وكانت العلاقات بين روسيا وألمانيا متوترة بالفعل، حيث قدمت ألمانيا الدعم العسكري لأوكرانيا في حربها المستمرة مع روسيا.
وقالت وزيرة الخارجية الألمانية أنالينا بيربوك إن مشغلي الإنترنت العسكريين الروس كانوا وراء قرصنة رسائل البريد الإلكتروني للحزب الديمقراطي الاشتراكي، الحزب الرئيسي في الائتلاف الحاكم. وقال المسؤولون إنهم فعلوا ذلك من خلال استغلال برنامج Microsoft Outlook.
ووصف المسؤولون حملة القرصنة التي استمرت لعدة أشهر.
وقالت وزارة الداخلية الألمانية في بيان إن حملة القرصنة بدأت على الأقل في وقت مبكر من مارس 2022 – بعد شهر من الغزو الروسي واسع النطاق لأوكرانيا – مع الوصول إلى رسائل البريد الإلكتروني في مقر الحزب الديمقراطي الاشتراكي بداية من ديسمبر من ذلك العام. وأضافت أن الشركات الألمانية، بما في ذلك العاملة في قطاعي الدفاع والفضاء، بالإضافة إلى الأهداف المتعلقة بالحرب كانت موضع التركيز أيضًا.
وقال البيان إن الجهود الدولية التي قادها مكتب التحقيقات الفيدرالي أغلقت في أواخر يناير شبكة الروبوتات الخاصة بأجهزة الشبكة المخترقة التي يستخدمها المتسللون الروس – المعروفون باسم APT28 أو Fancy Bear – في مخطط التجسس الإلكتروني.
وقال بيربوك في مؤتمر صحفي في مدينة أديليد الأسترالية: “هاجم قراصنة الدولة الروس ألمانيا في الفضاء الإلكتروني”. وأرجعت الاختراق إلى وحدة تابعة لوحدة الاستخبارات العسكرية الروسية GRU.
وأضافت: “هذا أمر لا يمكن التسامح معه وغير مقبول على الإطلاق وستكون له عواقب”، دون أن تحدد ماهيتها.
وقال بيان ألماني منفصل إن القرصنة حدثت على مدى “فترة طويلة نسبيًا” واستهدفت أيضًا سلطات ومؤسسات وجمعيات حكومية ألمانية مختلفة لم يتم تحديدها. وأضافت أن اللجنة التنفيذية للحزب الديمقراطي الاشتراكي كانت مستهدفة.
الحرب الأبدية: زعماء فرنسا وألمانيا وبولندا يتعهدون بإنتاج المزيد من الأسلحة لأوكرانياhttps://t.co/BU904xvAge
– بريتبارت لندن (@BreitbartLondon) 16 مارس 2024
وقال مجلس الاتحاد الأوروبي ووزارة الخارجية التشيكية إن المؤسسات التشيكية استهدفت أيضًا من قبل نفس المجموعة. وقال مسؤولون ألمان وتشيكيون إن قراصنة GRU استفادوا من ثغرة أمنية لم تكن معروفة من قبل في برنامج Microsoft Outlook.
وفي بيان صادر عن كبير الدبلوماسيين في الاتحاد الأوروبي، جوزيب بوريل، قالت دول الكتلة إنها “تدين بشدة الحملة الإلكترونية الخبيثة” التي تقوم بها شركة Fancy Bear “ضد ألمانيا والتشيك”.
وأشار الاتحاد الأوروبي إلى أنه سبق أن فرض عقوبات على أفراد وكيانات مرتبطة بالجماعة لاستهدافها البرلمان الألماني في عام 2015. وقال إنه لن يتسامح مع استمرار مثل هذه الهجمات، خاصة مع انتخابات الاتحاد الأوروبي المقبلة في يونيو.
واتهم الناتو شركة Fancy Bear باستهداف “كيانات حكومية وطنية أخرى ومشغلي البنية التحتية الحيوية وكيانات أخرى عبر الحلف”، بما في ذلك في ليتوانيا وبولندا وسلوفاكيا والسويد.
وقال مجلس شمال الأطلسي، الهيئة الرئيسية لصنع القرار السياسي داخل الناتو: “نحن مصممون على توظيف القدرات اللازمة للردع والدفاع ضد ومواجهة مجموعة كاملة من التهديدات السيبرانية لدعم بعضنا البعض، بما في ذلك من خلال النظر في ردود منسقة”. .
ويزور بيربوك أستراليا ونيوزيلندا وفيجي، وتركز الرحلة على السياسة الأمنية في الوقت الذي تسعى فيه الصين إلى فرض نفوذها في منطقة المحيط الهادئ.
وقال بيربوك، وهو أول وزير خارجية ألماني يزور أستراليا في عام 2018، إن “التعاون الدفاعي بين ألمانيا وأستراليا وثيق ونود تعميقه أكثر وتوسيعه معًا، لأننا في وضع نواجه فيه تهديدات مماثلة”. 13 سنوات.
وتركزت المناقشات بين بيربوك ونظيرتها الأسترالية بيني وونغ على الصراع في غزة. وقال وونغ: “أعتقد أننا جميعا ندرك أن السبيل الوحيد للخروج من دائرة العنف هذه التي نراها في الشرق الأوسط بمثل هذه التكلفة الباهظة هو الذي يضمن في نهاية المطاف حل الدولتين”.
ستة من كل عشرة ألمان غير راغبين في حمل السلاح للدفاع عن بلادهم إذا تعرضوا لهجوم https://t.co/Jxv9ix8eUh
– بريتبارت لندن (@BreitbartLondon) 9 مارس 2024
